
Quando o assistente administra o escritório: Gemini, agentes e a nova camada de fluxo de trabalho
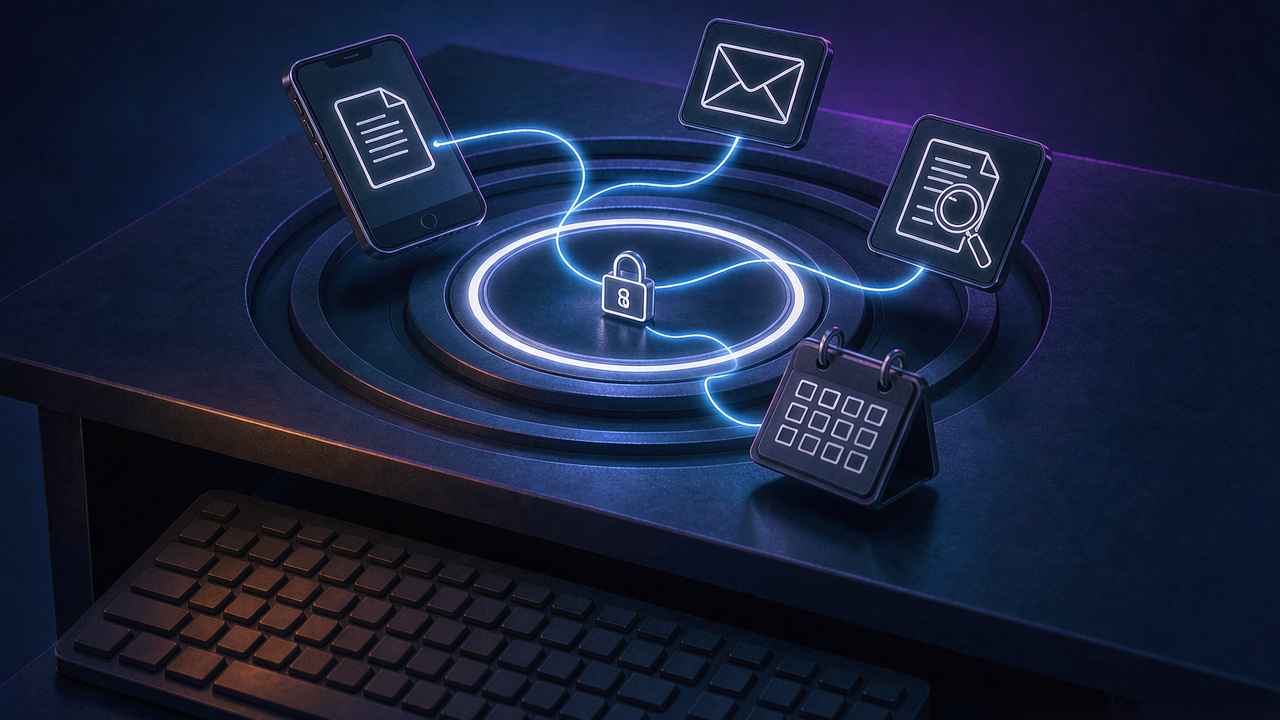
Na segunda semana de outubro, o Google Cloud apresentou algo que descreveu como um agente para o trabalho. O argumento não é um chatbot mais inteligente. É um sistema que coordena tarefas entre Gmail, Drive, Docs, Sheets, Calendar e aplicações empresariais conectadas, usando habilidades especializadas e contexto persistente para concluir trabalhos de várias etapas, em vez de apenas responder a perguntas.
O detalhe que recebeu menos atenção é o que mais importa. O agente pode orquestrar entre os modelos do próprio Google e os modelos Claude, da Anthropic. Em outras palavras, o Google está se vendendo como a camada que decide qual modelo faz qual trabalho, incluindo modelos que não são seus.
O que um agente realmente faz em um escritório
Um agente útil não é uma caixa de busca com uma voz mais agradável. Ele lê uma conversa, encontra o anexo, atualiza a aba certa, redige uma resposta no tom adequado e reserva a sala. Cada passo é pequeno. O valor vem de fazê-los em ordem, sem que uma pessoa precise copiar conteúdo entre quatro janelas.
É por isso que os assistentes empresariais estão convergindo para o mesmo formato. O agente do Google coordena toda a sua suíte de produtividade. A Microsoft vem empurrando o Copilot para o mesmo lugar. A OpenAI vem construindo agentes com seus próprios ambientes de desktop e navegador, e a Anthropic vem vendendo agentes focados em programação e uso de computador. A competição não é mais sobre qual modelo escreve o melhor parágrafo. É sobre em qual sistema se pode confiar para concluir um fluxo de trabalho.
Por que a camada de orquestração importa
Durante anos, a suposição era de que quem tivesse o melhor modelo venceria no ambiente corporativo. Essa suposição está se enfraquecendo. A capacidade dos modelos convergiu o suficiente para que as equipes de compras parem de se importar com qual modelo de fronteira está alguns pontos à frente, e passem a se importar com qual fornecedor consegue conectar um agente aos sistemas onde o trabalho já acontece.
Se isso estiver certo, a posição duradoura é a camada de orquestração, a peça que divide uma solicitação em etapas, encaminha cada etapa para um modelo adequado e monta o resultado. Ser dono da suíte de produtividade é uma grande vantagem aqui, porque o agente já tem o contexto e as permissões para agir. Ser dono dessa camada também explica por que o Google se sente à vontade para encaminhar parte do trabalho ao Claude. Se a camada é o produto, os modelos por baixo se tornam insumos intercambiáveis.
O problema de governança que chega junto com a conveniência
Um agente capaz de ler e-mails, editar documentos e agendar reuniões precisa de um modelo de permissões muito mais complicado do que o controle de acesso que a maioria dos departamentos de TI opera hoje. Esse é o custo honesto do recurso, e é aí que as implantações travam.
A Microsoft adotou uma abordagem diferente para o mesmo risco. Vem levando agentes de IA para o próprio PC, com contêineres de execução projetados para limitar o que um agente pode alcançar em uma máquina. Executar o agente localmente troca parte da conveniência por um limite mais rígido sobre o que ele toca. A abordagem do Google se apoia na nuvem e na suíte, onde os dados já estão. Ambas são tentativas de responder à pergunta que os compradores corporativos agora fazem antes de qualquer outra: em que exatamente essa coisa consegue entrar.
Os reguladores estão de olho na mesma lacuna. Em 8 de outubro, o Information Commissioner's Office do Reino Unido informou compromissos de dez desenvolvedores de IA para fazer melhorias na proteção de dados e abriu uma chamada para evidências sobre os riscos da IA agêntica. A formulação é reveladora. Quando o software executa ações em nome de um usuário, as questões sobre consentimento, registro e responsabilidade deixam de ser problema de uma única empresa.
O problema das permissões na prática
Imagine a lista de acessos de que um agente precisa para fazer seu trabalho. Ler uma conversa exige acesso ao e-mail. Encontrar o anexo exige acesso a arquivos. Atualizar uma planilha exige direitos de edição naquele documento. Reservar uma sala exige acesso de escrita ao calendário. Cada permissão é razoável isoladamente. Juntas, elas descrevem uma entidade que consegue ver quase tudo o que uma pessoa vê e alterar boa parte disso, e o controle de acesso tradicional nunca foi projetado para algo que age sozinho na velocidade de uma máquina.
É por isso que a orientação que vem dos órgãos de normalização tem o formato que tem. Tratar agentes como identidades não humanas de baixa confiança soa burocrático até você tentar escrever o log de auditoria. Um agente que executou cem ações durante a noite precisa de um registro do que tocou, de uma forma de revogar suas credenciais rapidamente e de uma regra sobre quais ações exigem a aprovação de uma pessoa. A maioria das organizações não tem nenhuma dessas três coisas em vigor, nem mesmo as que já rodam agentes em produção.
A realidade desconfortável é que conveniência e controle puxam em direções opostas aqui. Quanto mais sistemas um agente alcança, mais útil ele fica e mais dano um erro pode causar. Não existe configuração engenhosa que resolva esse trade-off. Existe apenas uma decisão sobre quanto acesso um determinado fluxo de trabalho de fato justifica, tomada antes de soltar o agente, e não depois.
O que a orquestração entrega e o que ela custa
O ganho de uma camada de orquestração é real. Encaminhar cada etapa ao modelo certo significa que um passo rotineiro pode rodar barato e uma decisão de julgamento pode rodar no modelo mais forte disponível. Também significa uma única interface sobre ferramentas que antes eram separadas, que é a parte que economiza a tarde de uma pessoa.
O custo é um novo tipo de dependência de fornecedor. Se a camada que decide como o trabalho flui fica com um único provedor, então esse provedor decide quais modelos serão usados e a que preço. O Google encaminhar parte do trabalho ao Claude é uma bela história sobre escolha. É também o Google decidindo quando essa escolha se aplica. A mesma estrutura que torna o sistema flexível para o comprador torna o comprador dependente de quem detém as regras de roteamento.
Vale lembrar disso quando um fornecedor de suíte apresenta um agente que só funciona plenamente dentro de seus próprios produtos e de alguns parceiros. Interoperabilidade é fácil de prometer e difícil de verificar, e é a primeira coisa a testar.
O que as equipes devem realmente fazer
As equipes que estão obtendo valor com esses agentes não são as que os ligaram em todo lugar. São as que escolheram um fluxo de trabalho estreito e repetitivo, deram ao agente o mínimo de acesso necessário e registraram cada ação para revisão. Comece onde a falha é barata. Redigir um resumo é de baixo risco. Pagar um fornecedor não é.
Três hábitos valem a pena adotar desde cedo. Mantenha um inventário atualizado de quais agentes existem e o que cada um pode tocar, porque o número cresce mais rápido do que qualquer um espera. Use credenciais de curta duração, para que um agente vazado ou mal utilizado não possa agir para sempre. E coloque uma etapa de aprovação humana antes de qualquer ação que movimente dinheiro, altere um contrato ou contate alguém fora da empresa.
Nada disso é glamouroso. Também é a diferença entre um agente que ajuda por um ano e um que vira manchete por um dia.
O formato da próxima fase
A corrida de fronteira passou de lançar o modelo mais capaz para entregar sistemas que sobrevivem a revisões de segurança, custo e regulação. O Google aposta que a integração com fluxos de trabalho é onde está a vantagem. A Microsoft aposta na execução local. A OpenAI aposta em raciocínio verificável. A Anthropic aposta em implantação crítica para a segurança.
Qualquer que seja a aposta que dê certo, a pergunta do comprador mudou. Já não é "quão inteligente é o seu modelo". É "consigo ver o que ele fez, limitar o que ele pode fazer e bancar rodá-lo todos os dias". É uma pergunta mais sem graça, e é ela que decide quais assistentes ainda estarão instalados no ano que vem.
Artigos relacionados
O protocolo PACT da Decagon quer tornar o consentimento um padrao
A Decagon abriu um protocolo para verificar a identidade de um agente pessoal e as permissoes que um cliente concedeu. E encanamento, e decide se a economia dos agentes funciona.
A onda de reencontros com IA: um debate que a China ainda nao sabe como sentir
Filmes de homenagem feitos com IA trouxeram figuras falecidas de volta as telas chinesas e renderam centenas de milhares de curtidas. Depois veio a reacao, e era sobre consentimento.
A Apple publicou um modelo multimodal aberto e quase nao avisou
Este lancamento voltado a pesquisa passou despercebido, mas seu ancoramento visual de grao fino diz muito sobre para onde vai a pilha de IA da Apple.
OpenCut e o momento do CapCut de codigo aberto
Um editor de video gratuito com licenca MIT continua subindo nas tendencias do GitHub, e seu roteiro inclui um servidor MCP para agentes de IA. As ferramentas em torno da midia com IA estao alcancando os modelos.