
Wenn der Assistent das Büro führt: Gemini, Agenten und die neue Workflow-Ebene
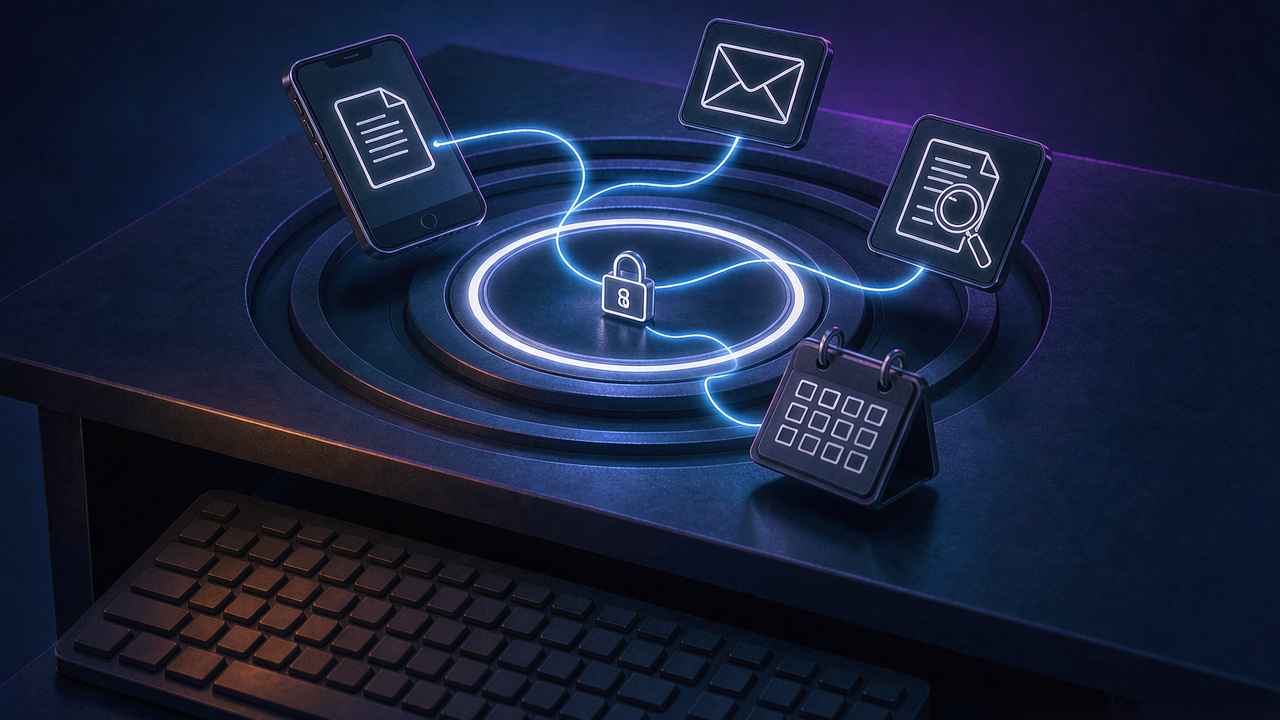
In der zweiten Oktoberwoche stellte Google Cloud etwas vor, das das Unternehmen als Agenten für die Arbeit beschrieb. Das Versprechen ist kein schlauerer Chatbot. Es ist ein System, das Aufgaben über Gmail, Drive, Docs, Sheets, Calendar und verbundene Geschäftsanwendungen hinweg koordiniert und dabei spezialisierte Fähigkeiten und persistenten Kontext nutzt, um mehrstufige Aufgaben zu erledigen, statt nur Fragen zu beantworten.
Das Detail, das weniger Aufmerksamkeit erhielt, ist das wichtigste. Der Agent kann über Googles eigene Modelle und Anthropics Claude-Modelle hinweg orchestrieren. Google verkauft sich mit anderen Worten als die Ebene, die entscheidet, welches Modell welche Aufgabe übernimmt – auch Modelle, die Google nicht besitzt.
Was ein Agent in einem Büro tatsächlich tut
Ein nützlicher Agent ist kein Suchfeld mit schönerer Stimme. Er liest einen Thread, findet den Anhang, aktualisiert die richtige Registerkarte, entwirft eine Antwort im richtigen Ton und bucht den Raum. Jeder Schritt ist klein. Der Wert entsteht daraus, sie in der richtigen Reihenfolge auszuführen, ohne dass eine Person Inhalte zwischen vier Fenstern kopieren muss.
Deshalb nähern sich die Unternehmensassistenten derselben Form an. Googles Agent koordiniert über die Produktivitätssuite hinweg. Microsoft drängt Copilot auf denselben Platz. OpenAI hat Agenten mit eigenen Desktop- und Browser-Umgebungen entwickelt, und Anthropic verkauft Agenten, die sich auf Coding und Computernutzung konzentrieren. Der Wettbewerb dreht sich nicht mehr darum, welches Modell den besten Absatz schreibt. Es geht darum, welchem System man zutraut, einen Workflow abzuschließen.
Warum die Orchestrierungsebene zählt
Jahrelang galt die Annahme, wer das beste Modell habe, werde das Enterprise-Geschäft gewinnen. Diese Annahme bröckelt. Die Modellfähigkeiten haben sich so weit angeglichen, dass Beschaffungsteams aufhören, sich darum zu kümmern, welches Frontier-Modell ein paar Punkte voraus ist, und anfangen, sich darum zu kümmern, welcher Anbieter einen Agenten in die Systeme einbinden kann, in denen die Arbeit bereits stattfindet.
Wenn das stimmt, ist die dauerhafte Position die Orchestrierungsebene – der Teil, der eine Anfrage in Schritte zerlegt, jeden Schritt an ein passendes Modell weiterleitet und das Ergebnis zusammensetzt. Die Produktivitätssuite zu besitzen, ist hier ein großer Vorteil, weil der Agent bereits den Kontext und die Berechtigungen hat, um zu handeln. Diese Ebene zu besitzen, ist auch der Grund, warum Google damit zufrieden ist, einige Arbeiten an Claude weiterzuleiten. Wenn die Ebene das Produkt ist, werden die Modelle darunter zu austauschbaren Eingaben.
Das Governance-Problem, das mit der Bequemlichkeit kommt
Ein Agent, der E-Mails lesen, Dokumente bearbeiten und Meetings planen kann, braucht ein Berechtigungsmodell, das weit komplizierter ist als die Zugriffskontrolle, die die meisten IT-Abteilungen heute betreiben. Das sind die ehrlichen Kosten des Features, und hier stocken Einführungen.
Microsoft verfolgt bei demselben Risiko einen anderen Ansatz. Das Unternehmen drängt KI-Agenten auf den PC selbst, mit Ausführungscontainern, die begrenzen sollen, worauf ein Agent auf einem Rechner zugreifen kann. Den Agenten lokal auszuführen, tauscht etwas Bequemlichkeit gegen eine engere Grenze dessen, was er berührt. Googles Ansatz stützt sich auf die Cloud und die Suite, wo die Daten ohnehin liegen. Beides sind Versuche, die Frage zu beantworten, die Unternehmenskäufer heute vor allem anderen stellen: Worauf genau kann dieses Ding zugreifen?
Auch Regulierer kreisen um dieselbe Lücke. Am 8. Oktober meldete das Information Commissioner's Office des Vereinigten Königreichs Zusagen von zehn KI-Entwicklern zu Verbesserungen des Datenschutzes und eröffnete einen Aufruf zur Beweiserhebung zu den Risiken agentischer KI. Die Formulierung ist bezeichnend. Wenn Software im Namen eines Nutzers handelt, sind Fragen zu Einwilligung, Protokollierung und Haftung nicht mehr das Problem eines einzelnen Unternehmens.
Das Berechtigungsproblem in der Praxis
Man stelle sich die Zugriffsliste vor, die ein Agent braucht, um seine Aufgabe zu erledigen. Einen Thread zu lesen erfordert Mail-Zugriff. Den Anhang zu finden erfordert Dateizugriff. Eine Tabelle zu aktualisieren erfordert Bearbeitungsrechte an diesem Dokument. Einen Raum zu buchen erfordert Schreibzugriff auf den Kalender. Jede Berechtigung ist für sich genommen vernünftig. Zusammen beschreiben sie eine Entität, die fast alles sehen kann, was eine Person sehen kann, und vieles davon ändern kann – und herkömmliche Zugriffskontrolle wurde nie für etwas entworfen, das mit Maschinengeschwindigkeit eigenständig handelt.
Deshalb haben die Empfehlungen von Standardisierungsgremien die Form, die sie haben. Agenten als nicht-menschliche Identitäten mit geringem Vertrauen zu behandeln, klingt bürokratisch, bis man versucht, das Audit-Log zu schreiben. Ein Agent, der über Nacht hundert Aktionen ausgeführt hat, braucht eine Aufzeichnung dessen, was er berührt hat, eine Möglichkeit, seine Anmeldedaten schnell zu widerrufen, und eine Regel, welche Aktionen eine Freigabe durch einen Menschen erfordern. Die meisten Organisationen haben nichts davon umgesetzt – selbst diejenigen, die bereits Agenten in Produktion laufen lassen.
Die unbequeme Realität ist, dass Bequemlichkeit und Kontrolle hier in entgegengesetzte Richtungen ziehen. Je mehr Systeme ein Agent erreichen kann, desto nützlicher wird er – und desto größeren Schaden kann ein Fehler anrichten. Es gibt keine clevere Einstellung, die diesen Kompromiss auflöst. Es gibt nur die Entscheidung, wie viel Zugriff ein bestimmter Workflow tatsächlich rechtfertigt – getroffen, bevor der Agent losgelassen wird, nicht danach.
Was Orchestrierung bringt – und was sie kostet
Der Nutzen einer Orchestrierungsebene ist real. Jeden Schritt an das richtige Modell weiterzuleiten bedeutet, dass ein Routine-Schritt günstig laufen kann und eine Ermessensentscheidung auf dem stärksten verfügbaren Modell. Es bedeutet außerdem eine einzige Schnittstelle über Werkzeuge, die früher getrennt waren – und genau das erspart einer Person den Nachmittag.
Der Preis ist eine neue Art von Anbieterabhängigkeit. Wenn die Ebene, die entscheidet, wie Arbeit fließt, bei einem Anbieter liegt, entscheidet dieser Anbieter, welche Modelle genutzt werden und zu welchem Preis. Dass Google einige Arbeiten an Claude weiterleitet, ist eine schöne Geschichte über Wahlfreiheit. Es ist aber auch Google, das entscheidet, wann diese Wahl greift. Dieselbe Struktur, die das System für den Käufer flexibel macht, macht den Käufer abhängig von demjenigen, der die Routing-Regeln kontrolliert.
Daran sollte man sich erinnern, wenn ein Suite-Anbieter einen Agenten anpreist, der nur innerhalb der eigenen Produkte und einiger Partner vollständig funktioniert. Interoperabilität ist leicht zu versprechen und schwer zu überprüfen – und genau das sollte man zuerst testen.
Was Teams tatsächlich tun sollten
Die Teams, die aus diesen Agenten Wert ziehen, sind nicht die, die sie überall aktiviert haben. Es sind die, die einen engen, repetitiven Workflow ausgewählt, dem Agenten den minimal nötigen Zugriff gegeben und jede Aktion zur Überprüfung protokolliert haben. Fangen Sie dort an, wo ein Fehler günstig ist. Eine Zusammenfassung zu entwerfen ist risikoarm. Einen Anbieter zu bezahlen nicht.
Drei Gewohnheiten lohnen sich früh. Führen Sie ein aktuelles Verzeichnis darüber, welche Agenten existieren und worauf jeder zugreifen kann, denn die Zahl wächst schneller, als irgendjemand erwartet. Verwenden Sie kurzlebige Anmeldedaten, damit ein kompromittierter oder missbrauchter Agent nicht ewig handeln kann. Und setzen Sie eine menschliche Freigabe vor jede Aktion, die Geld bewegt, einen Vertrag ändert oder jemanden außerhalb des Unternehmens kontaktiert.
Nichts davon ist glamourös. Es ist aber der Unterschied zwischen einem Agenten, der ein Jahr lang hilft, und einem, der einen Tag lang Schlagzeilen macht.
Die Form der nächsten Phase
Das Rennen an der Frontier hat sich davon verlagert, das leistungsfähigste Modell zu veröffentlichen, hin dazu, Systeme auszuliefern, die Sicherheits-, Kosten- und Regulierungsprüfungen überstehen. Google setzt darauf, dass Workflow-Integration der Ort ist, an dem Vorteile liegen. Microsoft setzt auf lokale Ausführung. OpenAI setzt auf verifizierbares Reasoning. Anthropic setzt auf sicherheitskritische Bereitstellung.
Welche Wette auch aufgeht, die Frage des Käufers hat sich geändert. Sie lautet nicht mehr „Wie intelligent ist Ihr Modell?“, sondern „Kann ich sehen, was es getan hat, begrenzen, was es tun kann, und es mir leisten, es jeden Tag laufen zu lassen?“ Das ist eine nüchternere Frage – und sie entscheidet, welche Assistenten nächstes Jahr noch installiert sind.
Verwandte Artikel
Decagons PACT-Protokoll will Zustimmung zum Standard machen
Decagon hat ein Protokoll offengelegt, das die Identitat eines personlichen Agenten und die vom Kunden erteilten Berechtigungen pruft. Es ist unspektakulare Infrastruktur, und sie entscheidet, ob die Agentenwirtschaft funktioniert.
Die KI-Wiedervereinigungswelle: eine Debatte, die China noch nicht einordnen kann
KI-Hommagefilme brachten Verstorbene zuruck auf chinesische Bildschirme und sammelten Hunderttausende Likes. Dann kam der Widerspruch, und es ging um Zustimmung.
Apple veroffentlichte ein offenes multimodales Modell und sagte es kaum jemandem
Dieser forschungsorientierte Launch glitt an der Offentlichkeit vorbei, doch das feinkornige visuelle Grounding verrat, wohin Apples KI-Stack geht.
OpenCut und der Moment des Open-Source-CapCut
Ein kostenloser Videoeditor unter MIT-Lizenz klettert weiter in den GitHub-Trends, und seine Roadmap enthalt einen MCP-Server fur KI-Agenten. Die Werkzeuge um KI-Medien holen die Modelle ein.